Liste de contrôle sur la responsabilité des données pour les outils d'IA
Utiliser avant d’entrer des données dans un outil d’IA. S’aligne sur les Orientations opérationnelles du CPI sur la responsabilité des données (2023) et les Lignes directrices OCHA sur la responsabilité des données (janvier 2025).
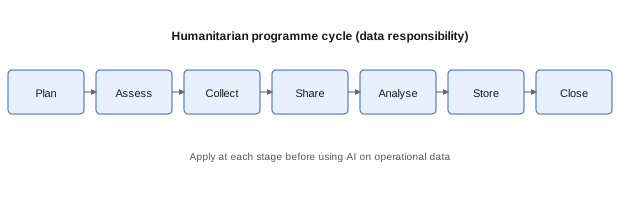
Équivalent textuel : Planifier, évaluer, collecter, partager, analyser, stocker, clôturer. Appliquer à chaque étape avant d’utiliser l’IA sur des données opérationnelles. Voir les aides visuelles.
Avant de taper
Sauvegarde et protection
Sources principales : Manuel du CICR sur la protection des données (3e éd.); Norme humanitaire fondamentale (2024) (Engagement 5). Ce document ne constitue pas un avis juridique.
Pendant la tâche
Après la sortie
Signaux d’alerte : ne procédez pas
| Signal d’alerte | Pourquoi c’est important |
|---|---|
| Numéros de téléphone de bénéficiaires dans un clavardage IA public | Réidentification et atteinte à la vie privée |
| Emplacements d’abris liés à des personnes nommées | Risque pour la sécurité |
| Détails financiers des donateurs | Risque de confidentialité et de fraude |
| Fournisseur non vérifié avec rétention des données floue | Perte de contrôle sur les données sensibles |
| Détails VBG ou protection de l’enfance dans des outils non approuvés | Préjudice grave et violation de politique |
Besoin d’aide?
Escalader vers votre responsable de la vie privée, conseiller en protection, point focal de sauvegarde ou PSEA, ou équipe de sécurité informatique. Les décisions ambre et rouge ne reposent pas seulement sur le jugement individuel; elles nécessitent un examen organisationnel.
Voir le module de sauvegarde de la séance 3 et le guide d’animation pour l’escalade en salle de formation.